
Cyberattacco senza precedenti contro i supermercati francesi: frigoriferi forzati a scongelare e centinaia di negozi colpiti
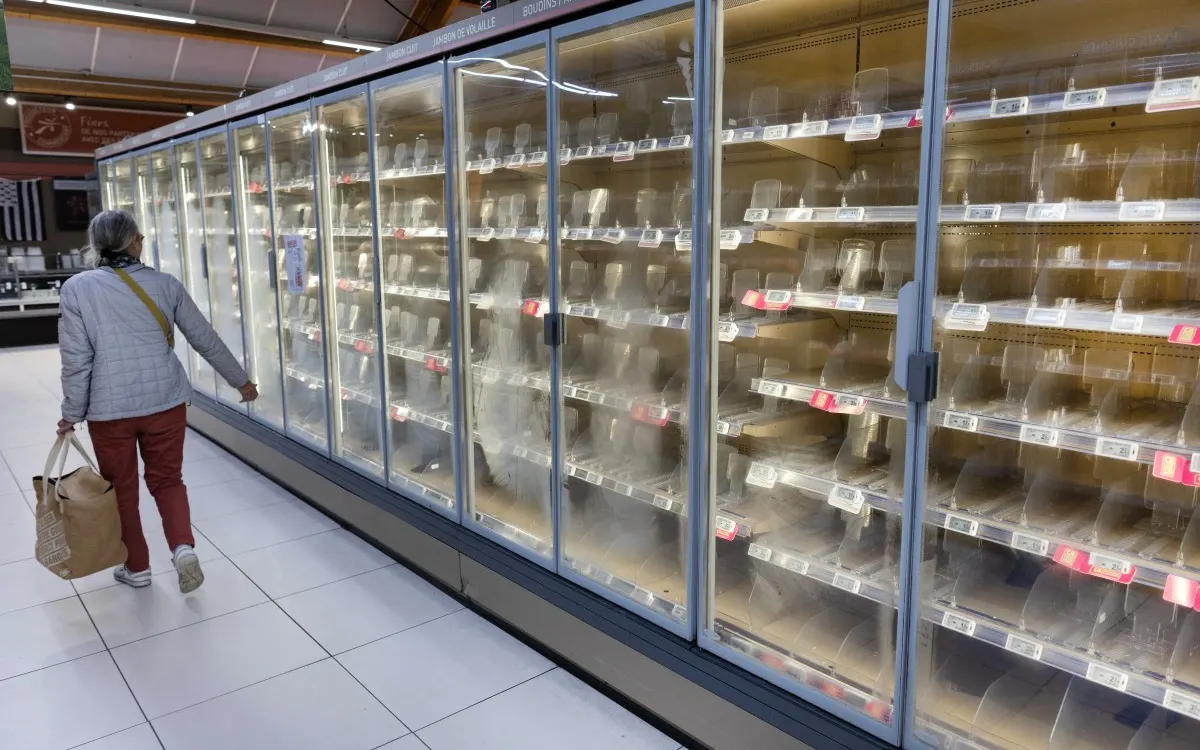
Perché se non lo avete capito niente e nessuno è al sicuro: Un attacco informatico su larga scala ha colpito nella notte alcune delle principali catene di supermercati francesi, compromettendo i sistemi di refrigerazione di centinaia di punti vendita. Gli hacker sarebbero riusciti ad attivare da remoto il scongelamento forzato di frigoriferi e congelatori, portando la temperatura di alcuni impianti fino a 50 gradi e costringendo le insegne a gettare grandi quantità di prodotti freschi e surgelati.
Le catene coinvolte includono Intermarché, Netto, Coopérative U, E.Leclerc, Carrefour e Monoprix. Il numero dei negozi interessati varia secondo le fonti, ma le stime più diffuse indicano oltre 400 punti vendita colpiti in tutta la Francia. L’episodio è stato definito “senza precedenti” dal numero uno di Coopérative U, Dominique Schelcher, che ha parlato di un gesto “inaccettabile” perché rivolto a impianti essenziali per la conservazione degli alimenti.
Come gli hacker hanno alterato i sistemi di refrigerazione
Secondo le prime ricostruzioni, gli autori dell’attacco hanno sfruttato vulnerabilità presenti nei sistemi di gestione della refrigerazione prodotti dall’azienda danese Danfoss. Gli aggressori avrebbero preso il controllo dei controller connessi e attivato la funzione di scongelamento automatico, alterando per diverse ore la temperatura interna di frigoriferi e celle frigorifere.
In alcuni casi i sistemi sarebbero rimasti in funzione anomala per circa sei ore, con temperature innalzate fino a 50 gradi. Questo ha reso inutilizzabili prodotti carnei, latticini, pesce, frutta, verdura e alimenti surgelati, con conseguenti perdite economiche rilevanti per i rivenditori. Non risulta ancora chiaro chi sia responsabile dell’operazione e nessun gruppo ha rivendicato l’attacco.
Danni alimentari, incendi e costi per le catene
Le conseguenze operative sono state immediate: molti negozi hanno dovuto rimuovere e distruggere l’intera merce deperibile presente negli impianti compromessi, per evitare rischi sanitari per i consumatori. Alcune strutture hanno segnalato anche incendi, rendendo l’incidente più grave di un semplice disservizio tecnico.
Il numero uno di Intermarché, Thierry Cotillard, ha stimato perdite nazionali nell’ordine delle decine di milioni di euro in una sola giornata. Oltre al valore della merce gettata via, le catene devono affrontare costi legati alla ripristino degli impianti, alla gestione della sicurezza alimentare e alla comunicazione con clienti e autorità.
Indagini della Procura di Parigi e dell’Agenzia per la cybersicurezza
La Procura di Parigi ha aperto un’indagine per accertare la natura dell’attacco, identificare i negozi coinvolti e verificare il nesso tra l’intrusione informatica, le perdite di alimenti e gli incendi segnalati. L’indagine è affidata alla divisione specializzata in criminalità informatica.
Il governo francese ha inoltre incaricato l’Agenzia nazionale per la sicurezza dei sistemi informativi (ANSSI) di approfondire il caso. L’agenzia starebbe collaborando con le controparti europee, poiché non è escluso che vulnerabilità analoghe possano riguardare anche altri Paesi che utilizzano gli stessi sistemi di refrigerazione connessi.
Il rischio dei sistemi industriali connessi alla rete
L’episodio conferma come la digitalizzazione della grande distribuzione abbia ampliato la superficie di attacco delle infrastrutture quotidiane. Frigoriferi, sensori, controller e sistemi di gestione remota offrono efficienza e monitoraggio, ma possono diventare punti deboli se non aggiornati, isolati o adeguatamente protetti.
Il caso francese solleva inoltre una questione più ampia di sicurezza alimentare: un cyberattacco non deve necessariamente colpire direttamente le catene di approvvigionamento per produrre danni concreti. Bastano impianti di refrigerazione connessi e vulnerabili per causare sprechi alimentari, perdite economiche e potenziali rischi per la salute pubblica.
Le misure adottate dai supermercati
Le insegne coinvolte hanno dichiarato di aver attivato immediatamente i protocolli di emergenza, collaborando con tecnici specializzati per ripristinare i sistemi e verificare la sicurezza dei prodotti. Diverse strutture risultano già tornate operatività, mentre altre continuano le verifiche sugli impianti e sulle scorte.
Le aziende hanno sottolineato che tutti gli alimenti potenzialmente compromessi sono stati ritirati o distrutti, per tutelare i consumatori. Nei prossimi giorni sarà centrale comprendere l’entità esatta dei danni, l’origine dell’attacco e le eventuali misure correttive da adottare su scala europea.
Un precedente che cambia la percezione della cybersecurity
L’attacco ai supermercati francesi dimostra che la cybersecurity non riguarda più soltanto dati personali, siti web o servizi bancari, ma anche infrastrutture fisiche essenziali alla vita quotidiana. Quando un sistema di refrigerazione può essere manipolato da remoto, il confine tra attacco informatico e danno materiale diventa estremamente sottile.
L’incidente rappresenta un campanello d’allarme per tutta la grande distribuzione europea: la sicurezza degli impianti connessi deve diventare una priorità al pari della protezione dei dati e dei sistemi di pagamento.

Potrebbe piacerti

L’importanza dell’utilizzo di un blog per una strategia di marketing

Google Trends 2021: cosa hanno cercato gli Italiani nell’ultimo anno
